DHCP är ett viktigt protokoll som automatiskt tilldelar klienter IP-adresser och annan nätverksinformation, exempelvis standard gateway och DNS-server. En stor svaghet med DHCP är dock att protokollet saknar inbyggd autentisering. Det innebär att en klient inte kan verifiera om DHCP-servern verkligen är legitim.
Klienten accepterar normalt det första DHCP-erbjudandet som kommer fram. Detta gör DHCP sårbart för attacker där en angripare placerar en falsk DHCP-server i nätverket. Denna attack kallas DHCP spoofing eller rogue DHCP attack. Syftet är att lura klienter att använda falsk nätverkskonfiguration som kontrolleras av angriparen. När klienten använder den falska konfigurationen kan angriparen exempelvis:
- avlyssna trafik
- omdirigera användare
- manipulera data
- blockera nätverkskommunikation
DHCP spoofing-attack
En DHCP spoofing-attack innebär att en angripare ansluter en falsk DHCP-server till samma nätverk eller VLAN som klienterna. Den falska servern försöker svara snabbare än den legitima DHCP-servern för att klienten ska acceptera angriparens konfiguration.
När attacken lyckas börjar klienten använda nätverksinställningar som kontrolleras av angriparen.
Vad kan hotaktören manipulera?
Angriparen kan ange sin egen enhet som standard gateway. All trafik från klienten skickas då först till angriparen innan den går vidare till det riktiga nätverket. Detta används ofta för att genomföra en MITM-attack (Man-in-the-Middle).
Standard gateway
Angriparen kan ange sin egen enhet som standard gateway. All trafik från klienten skickas då först till angriparen innan den går vidare till det riktiga nätverket. Detta används ofta för att genomföra en MITM-attack (Man-in-the-Middle).
DNS-server
Klienter kan omdirigeras till falska eller skadliga webbplatser, exempelvis phishing-sidor som försöker stjäla användarnamn och lösenord.
IP-konfiguration
Felaktig IP-konfiguration kan orsaka kommunikationsproblem och i vissa fall leda till DoS-attacker (Denial of Service).
Så går attacken till – steg för steg
Anta att en angripare har anslutit en skadlig DHCP-server till en switchport i samma VLAN som klienterna.
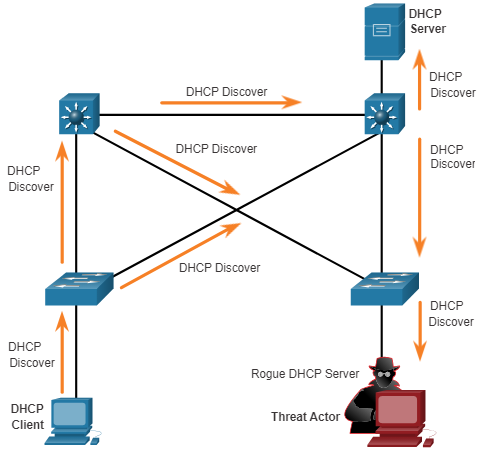
1. DHCP Discover (broadcast)
En klient utan IP-adress startar DHCP-processen genom att skicka ett DHCP Discover som broadcast i nätverket.
Detta innebär att:
- klienten söker efter en DHCP-server
- meddelandet sprids till alla enheter i samma VLAN
- både den legitima och den falska DHCP-servern tar emot meddelandet
Här får angriparen möjlighet att delta i DHCP-processen.
2. DHCP Offer (oftast unicast)
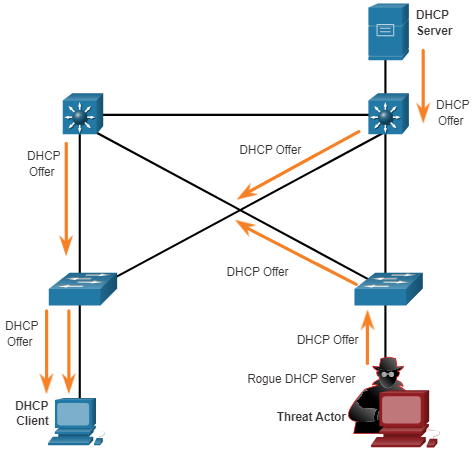
Både den legitima och den falska DHCP-servern skickar ett DHCPOFFER pakett till klienten.
- Den legitima servern skickar:
- korrekt IP-adress
- korrekt gateway
- korrekt DNS-information
- Den falska servern skickar:
- manipulerad nätverkskonfiguration
- angriparens gateway eller DNS-server
Klienten accepterar normalt det första erbjudandet som kommer fram.
3. Klienten accepterar den falska servern
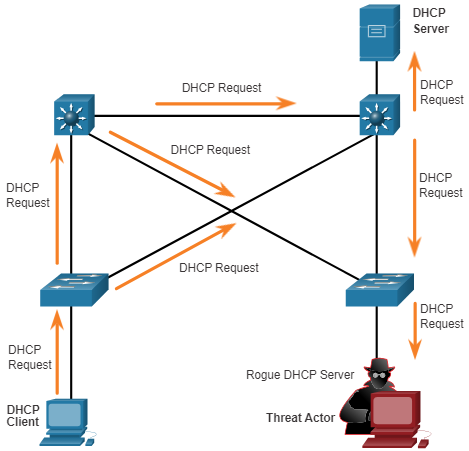
I detta scenario når den falska serverns svar klienten först.
Klienten skickar då ett DHCPREQUEST som broadcast för att meddela vilket erbjudande som accepterats.
Detta innebär att:
- båda servrarna tar emot meddelandet
- klienten väljer den falska DHCP-servern
- den legitima servern inser att dess erbjudande inte accepterades
Här avgörs attacken.
4. DHCP ACK från den falska servern
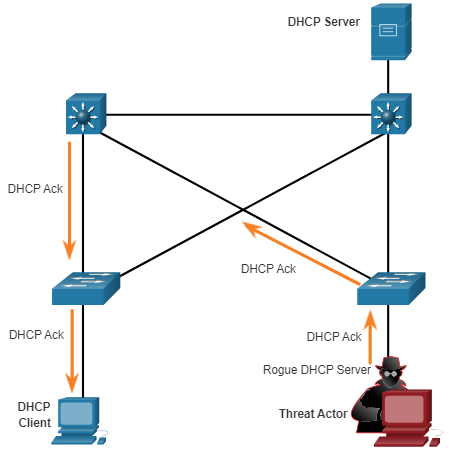
Den falska DHCP-servern skickar ett DHCPACK till klienten.
Klienten:
- installerar de falska nätverksinställningarna
- börjar använda angriparens gateway och DNS-server
- skickar nu sin trafik enligt angriparens konfiguration
Resultatet blir att angriparen kan kontrollera eller påverka klientens nätverkstrafik.
Vad händer efter DHCP-spoofing?
När klienten har accepterat den falska DHCP-serverns konfiguration hamnar angriphotaktören i en mycket kraftfull position i nätverket.
När klienten accepterat den falska DHCP-konfigurationen får angriparen stor kontroll över kommunikationen i nätverket.
1. Trafiken omdirigeras via angriparen
Den falska DHCP-servern anger ofta angriparens enhet som standard gateway. All trafik från klienten skickas därför först till angriparen istället för direkt till den riktiga routern.
2. Avlyssning av trafik (sniffing)
Angriparen kan läsa okrypterad trafik, exempelvis:
- HTTP-trafik
- e-post
- användarnamn och lösenord
- annan känslig information
Detta sker ofta utan att användaren märker något.
3. Manipulation av trafik
Angriparen kan även ändra trafiken i realtid, exempelvis genom att:
- omdirigera användare till phishing-sidor
- modifiera nedladdningar och injicera skadlig kod
- ändra DNS-svar för att styra om trafik
4. Vidarebefordran för att undvika upptäckt
För att attacken inte ska upptäckas vidarebefordrar angriparen ofta trafiken till den riktiga destinationen efter att den har avlyssnats eller manipulerats.
Detta gör att nätverket verkar fungera normalt samtidigt som attacken fortsätter i bakgrunden.
5. Möjlig blockering av trafik (DoS)
Angriparen kan också välja att inte vidarebefordra trafiken alls. Genom att släppa paket (packet drop) kan vissa tjänster eller hela nätverket bli otillgängligt.
Detta kan orsaka:
- långsamma anslutningar
- avbrott i tjänster
- total Denial of Service (DoS)
Sammanfattning
DHCP spoofing är en attack där en angripare placerar en falsk DHCP-server i nätverket för att lura klienter att använda manipulerad nätverkskonfiguration. Eftersom DHCP saknar autentisering kan klienten inte avgöra vilken DHCP-server som är legitim och accepterar normalt det första erbjudandet som kommer fram.
När attacken lyckas kan angriparen kontrollera viktiga nätverksinställningar, exempelvis standard gateway och DNS-server. Detta gör det möjligt att avlyssna trafik, omdirigera användare till falska webbplatser, manipulera data eller blockera kommunikation.
I många fall vidarebefordrar angriparen trafiken till den riktiga destinationen för att undvika upptäckt. Därför kan nätverket verka fungera normalt samtidigt som attacken pågår i bakgrunden. DHCP spoofing är därför ett allvarligt säkerhetshot som kan ge angriparen stor kontroll över nätverkstrafiken.
När DHCP spoofing lyckas kan angriparen:
- Avlyssna trafik
- Manipulera data
- Omdirigera användare
- Blockera kommunikation
Klienten tror fortfarande att allt fungerar normalt.